 Kaldera
기기가 키 쌍을 만듭니다
개인키는 플랫폼 인증기 안에서 생성됩니다. TPM 2.0, Secure Enclave, AndroidKeyStore가 여기에 해당하며, 내보낼 수 없습니다.
제품 / 패스키
기기가 이미 가지고 있는 인증기에 묶인 WebAuthn 자격 증명을 사용자 자신의 보관함 안에서 만드세요. 제3자에게 등록되는 일은 없습니다.
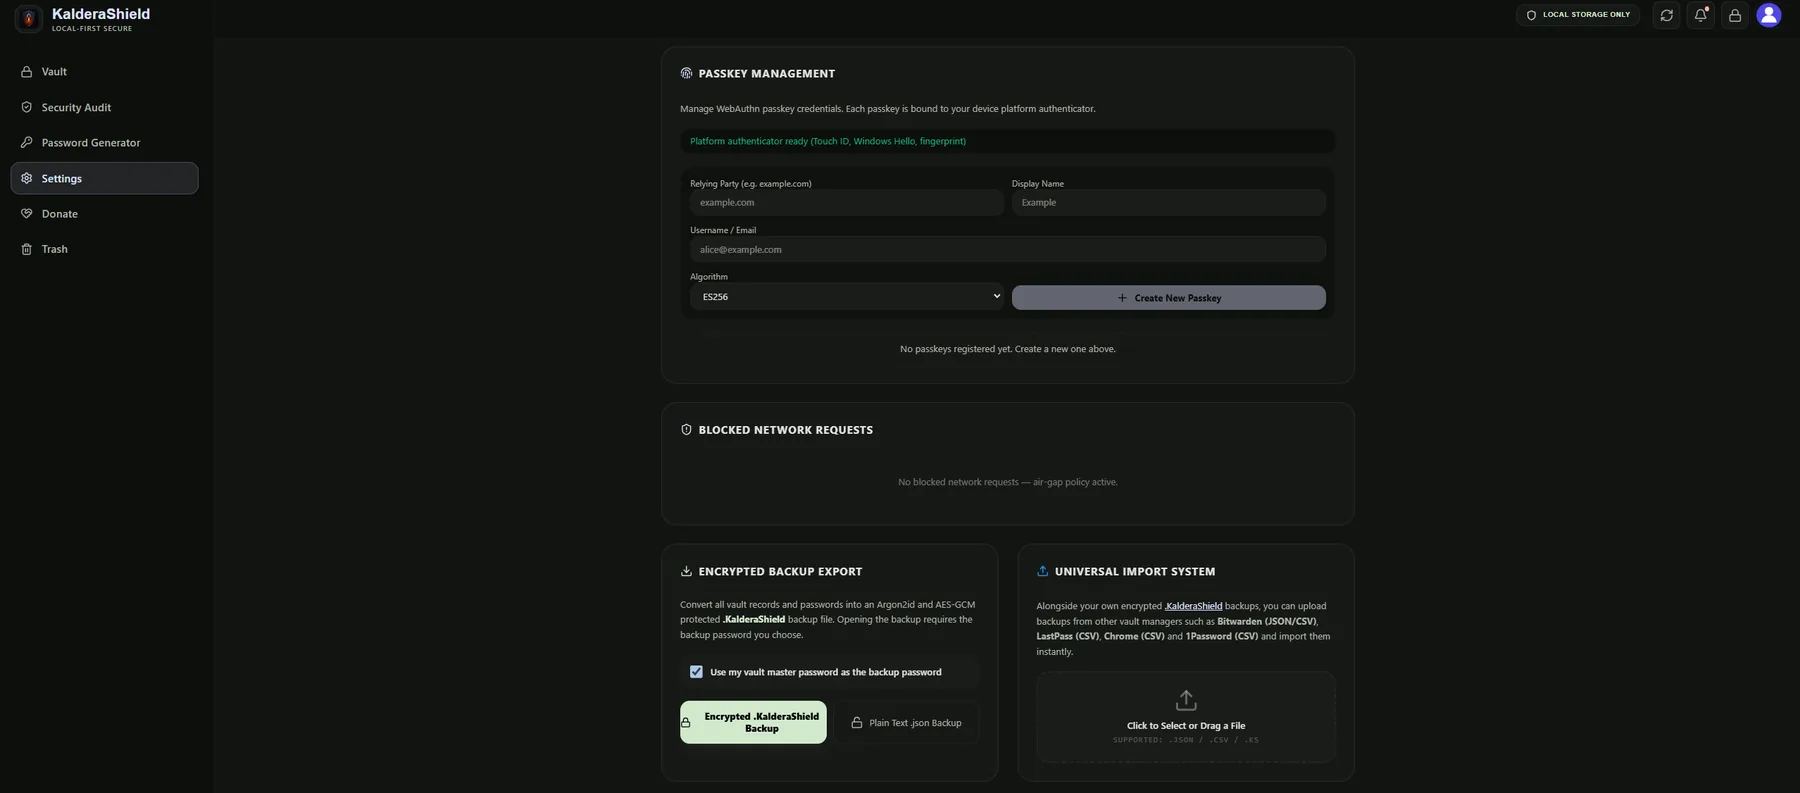
패스키는 플랫폼의 WebAuthn API를 통해 만들어지므로, 자격 증명의 개인키 절반이 쓸 수 있는 형태로 보관함에 들어가지도, 기기를 벗어나지도 않습니다. 보관함에는 자격 증명 ID와 메타데이터만 저장해 나중에 그것을 알아보고 철회할 수 있게 합니다.
이 페이지는 무엇을 만들기 전에 어떤 인증기를 쓸 수 있는지 알려 주고, 신뢰 당사자, 표시 이름, 계정, 서명 알고리즘을 고를 수 있게 합니다.
패스키는 별도 시스템에 격리되지 않고 보관함의 다른 항목 옆에 자리 잡습니다. 그래서 비밀번호와 정확히 같은 방식으로 암호화되고, 검색되고, 복원됩니다.
개인키는 플랫폼 인증기 안에서 생성됩니다. TPM 2.0, Secure Enclave, AndroidKeyStore가 여기에 해당하며, 내보낼 수 없습니다.
자격 증명 ID와 표시 메타데이터만 저장하며, 보관함의 나머지 내용과 함께 암호화됩니다.
개인키를 내보낼 수 없기 때문에, 어떤 사이트에 대한 서명도 인증기 자신이 아니면 만들 수 없습니다.

같은 설정 패널에 FIDO2와 생체 인식 잠금 해제 옵션이 함께 있어, 패스키와 하드웨어 바인딩 잠금 해제가 별개 제품이 아니라 한곳에 모입니다.
패스키는 특정 사이트의 비밀번호를 대체할 뿐, 보관함을 대체하지는 않습니다. 인증기를 담은 기기를 잃고 다른 곳에 저장해 둔 패스키도 없다면, 그 자격 증명은 기기와 함께 사라집니다. 패스키는 WebAuthn을 지원하는 사이트에서만 도움이 되며, 이는 대형 서비스 대부분과 점점 늘어나는 소규모 서비스에 해당합니다.
자격 증명은 WebAuthn API를 통해 만들어지므로, 규정을 지키는 어떤 사이트가 기대하는 것과 같은 종류의 객체입니다.
하드웨어 기반 인증기가 키 쌍을 만들고 개인키 절반을 절대 내보내지 않으므로, 보관함을 복사해도 자격 증명은 복사되지 않습니다.
자격 증명 기록도 보관함의 나머지 내용과 동일한 항목별 키 방식으로 암호화됩니다.
필요합니다. 보관함 자체는 마스터 비밀번호와 비밀 키로 잠금을 해제합니다. 패스키는 등록한 특정 사이트에서만 비밀번호를 대체합니다.
기기가 제공하는 모든 플랫폼 인증기입니다. Windows Hello, Touch ID, Face ID, Android 생체 인식, 또는 YubiKey 같은 FIDO2 보안 키가 해당합니다.
그 패스키는 인증기와 함께 사라집니다. 보관함과 그 안의 비밀번호, 백업은 영향을 받지 않습니다. 이들이 애초에 그 기기에 의존하지 않았기 때문입니다.