 Kaldera
필드에 입력을 시작합니다
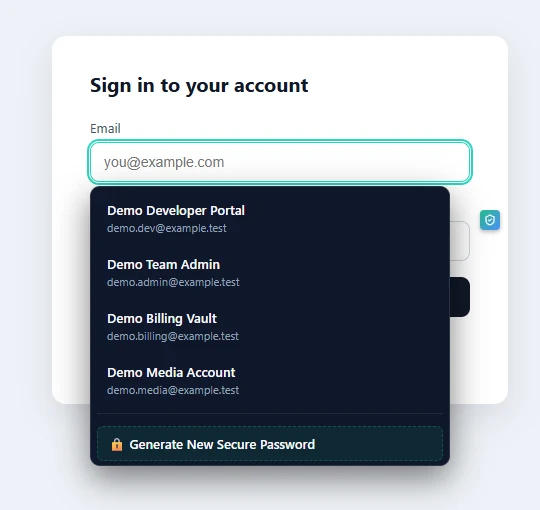
콘텐츠 스크립트가 로그인 필드를 알아채고, 앱에 이 사이트에 해당하는 자격 증명을 요청합니다.
제품 / 자동 입력
확장은 URL 문자열이 아니라 등록 가능한 도메인으로 일치시키므로, 호스트를 공유하는 사이트가 엉뚱한 자격 증명을 받는 일은 없습니다. 드롭다운은 페이지가 손댈 수 없는 닫힌 섀도 DOM 안에서 렌더링됩니다.
URL은 공개 접미사 목록(Public Suffix List)을 이용해 등록 가능한 도메인으로 줄여지며, 이 목록은 확장 안에 해시로 고정한 스냅숏으로 들어 있습니다. 호스트 이름은 원본 문자열 그대로 비교되지 않기 때문에, 하위 도메인이 다른 사이트의 자격 증명을 빌려 쓸 수 없습니다.
드롭다운, 비밀번호 생성기, 피싱 경고는 모두 페이지에 붙은 닫힌 섀도 DOM 안에서 렌더링됩니다. 페이지 자체의 스크립트는 그것을 읽거나 다시 쓰거나, 입력하는 내용을 가로채려고 그 위에 겹쳐 놓을 수 없습니다.
확장은 동적 루프백 포트를 통해 데스크톱 앱과 통신하고, 메시지 프레임은 암호화됩니다. 비밀번호를 복사하면 클립보드에 시간 제한을 두고 들어가므로, 무한정 남아 있는 일이 없습니다.
콘텐츠 스크립트가 로그인 필드를 알아채고, 앱에 이 사이트에 해당하는 자격 증명을 요청합니다.
내장된 공개 접미사 목록(Public Suffix List)으로 URL을 eTLD+1로 정규화한 뒤, 보관함에 저장된 도메인과 대조합니다.
드롭다운에는 그 도메인의 기록만 나타나고, 고른 항목이 필드에 입력됩니다.
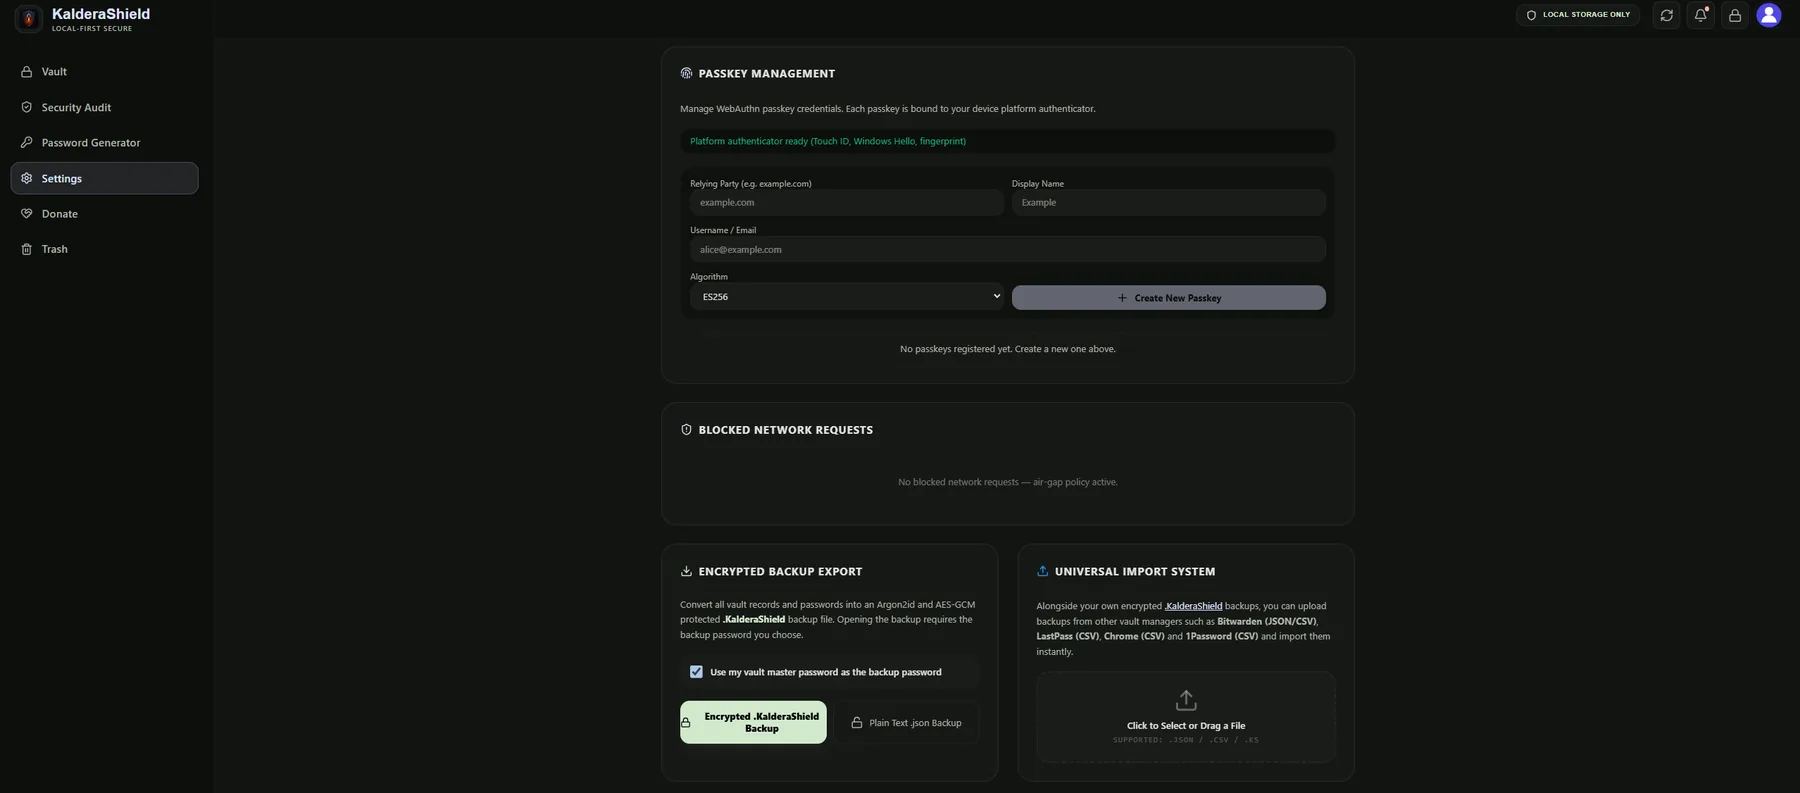
확장은 같은 로컬 보관함을 향하는 하나의 화면이므로, 데스크톱에서 추가한 자격 증명은 브라우저에서 바로 쓸 수 있습니다.
자동 입력은 양식을 채울 뿐, 그 사이트가 정직한지 판단하지는 않습니다. 확장은 도메인을 보관함이 이미 알고 있는 내용과 대조해 뚜렷한 피싱 여부는 확인하지만, 한 번도 저장하지 않은 도메인을 가장한 사이트는 익숙한 쪽이 아니라 새것으로 보입니다. 비밀번호 관리자는 입력 실수와 비밀번호 재사용을 줄여 줍니다. 다만 이중 인증을 대신하지 않으며, 처음부터 악의적이었던 페이지에 자격 증명이 이미 입력된 뒤에는 도움이 되지 못합니다.
전체 공개 접미사 목록(Public Suffix List)을 해시로 고정한 스냅숏 위에 구축되어, 공유 호스팅도 정확히 처리합니다.
드롭다운, 생성기, 피싱 경고는 페이지 자체의 스크립트가 보거나 고칠 수 없는 자리에서 렌더링됩니다.
콘텐츠 스크립트는 HTTP와 HTTPS에만 반응하므로, 브라우저 내부 스킴은 범위에 포함되지 않습니다.
필요 없습니다. 필요한 것은 모두 사용자 기기 안에 있습니다. 보관함은 로컬이고, 데스크톱 앱과의 연결도 사용자 컴퓨터 안에서 동작하는 루프백 포트입니다.
팝업이 보관함이 잠겨 있다고 알리고, 드롭다운은 기록이 없다고 표시합니다. 브라우저에는 아무것도 캐시되지 않으므로, 앱이 닫혀 있으면 자동 입력이 되지 않습니다.
Chrome, Edge, Firefox이며 매니페스트 V3을 사용합니다. Safari용 빌드도 있으며, 실행하려면 로컬 래퍼가 필요합니다.