 Kaldera
사용자가 마스터 비밀번호를 정합니다
Argon2id로 이를 키로 늘립니다. 매개변수는 보관함에 기록되므로, 기존 보관함의 강도가 조용히 약해지거나 강해지지 않습니다.
제품 / 비밀번호 보관함
다섯 가지 기록 유형, 폴더, 태그, 스마트 폴더, 전문 검색까지 모두 기기에서 암호화되고, 오프라인에서도 열람할 수 있습니다.
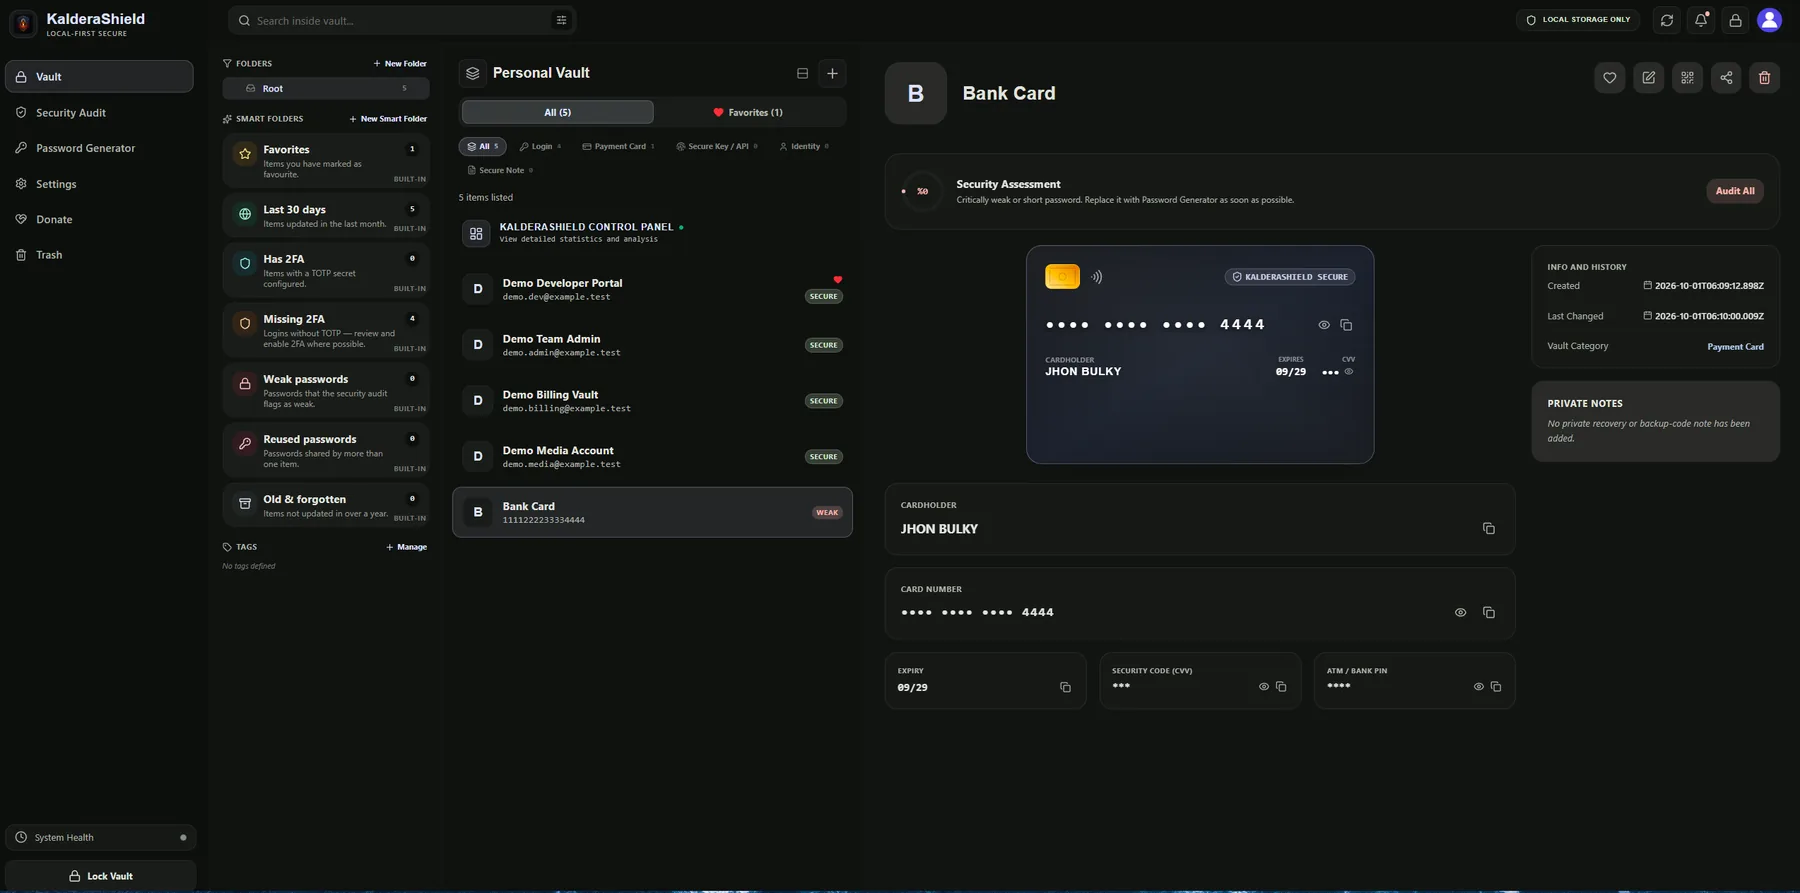
이 보관함은 다섯 종류의 기록을 저장합니다. 로그인 정보, 결제 카드, 신원 정보, 보안 키, 보안 노트입니다. 각 기록은 고유한 키로 암호화되므로, 한 기록이 깨지더라도 다른 기록이 노출되지 않습니다.
정리 구조도 로컬에 있습니다. 폴더, 태그, 즐겨찾기, 그리고 "2FA 있음"이나 "2FA 없음" 같은 내장 스마트 폴더는 서버 측 인덱스가 아니라 기기 안에서 사용자의 데이터로 계산됩니다.
검색은 기기에서 제목, 사용자 이름, URL을 대상으로 로컬로 실행되며, 발음 기호를 무시하고 일치하므로 연결이 전혀 없어도 계속 동작합니다.
Argon2id로 이를 키로 늘립니다. 매개변수는 보관함에 기록되므로, 기존 보관함의 강도가 조용히 약해지거나 강해지지 않습니다.
레코드 ID를 함께 섞어 WebCrypto HKDF-SHA256을 통해 기록마다 고유한 256비트 AES-256-GCM 키가 파생됩니다.
제목, 사용자 이름, 비밀번호, 노트는 SQLite 열에서 가려지며, 실제 값은 암호화된 페이로드 안에만 존재합니다.
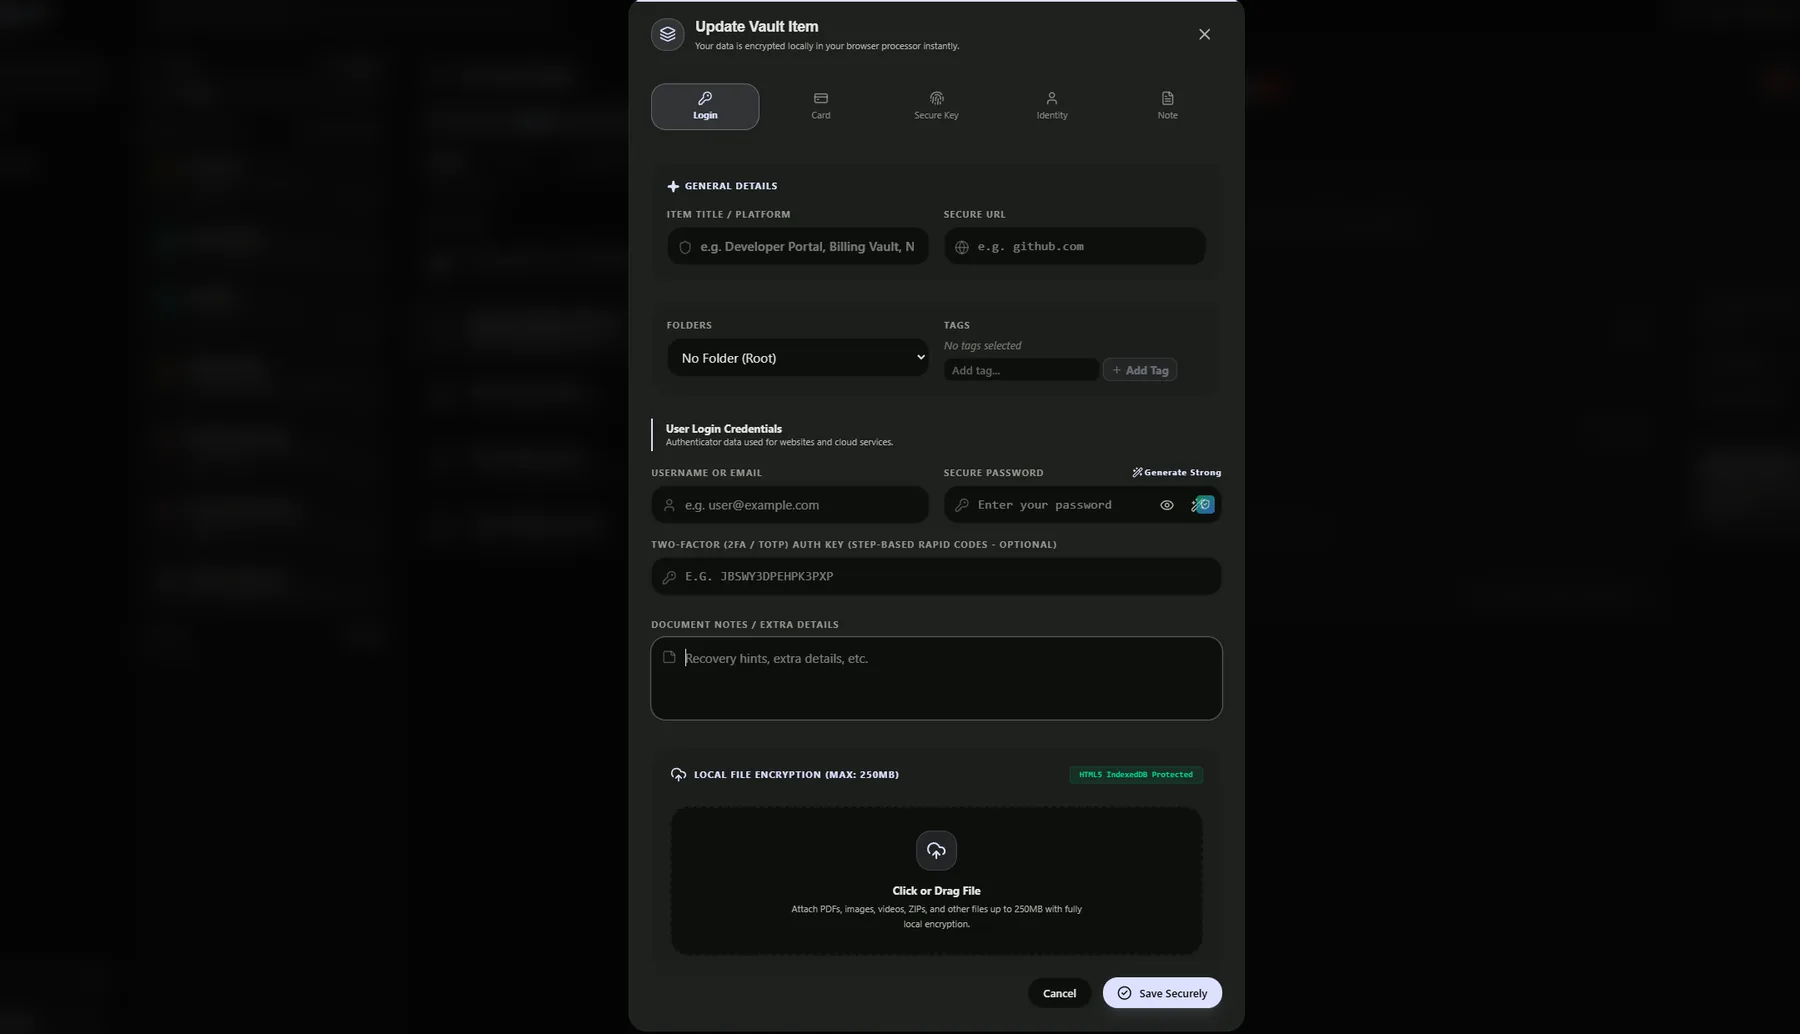
로그인 정보, 카드, 보안 키, 신원 정보, 노트가 하나의 편집기를 공유하며, 결제 카드는 카드 번호, 만료일, CVV, ATM PIN을 각각 분리된 가려진 필드에 담습니다.
모든 기록은 기기를 벗어나지 않는 키로 기기에서 암호화됩니다. 그럼에도 보호 수준은 마스터 비밀번호의 강도, 보관함에 저장된 KDF 매개변수, 기기 자체의 보안, 그리고 앱을 사용하는 방식에 좌우됩니다. 어떤 암호화 설계도 모든 공격에 대한 절대적인 보호를 약속하지 않으며, 침해된 기기는 이미 잠금이 해제된 보관함을 읽을 수 있습니다.
새로 만드는 데스크톱과 Android 보관함은 메모리 64 MiB, 반복 4회, 레인 2개를 사용합니다. 웹 빌드는 32 MiB, 반복 3회, 레인 1개를 사용합니다.
두 기록이 같은 키를 공유하지 않기 때문에, 한 기록을 뚫더라도 보관함의 다른 기록은 노출되지 않습니다.
민감한 열에는 고정된 자리표시자 토큰만 들어 있습니다. 평문은 AES-256-GCM 페이로드 안에만 존재합니다.
24단어 BIP-39 복구 키로 잠금을 해제하고 비밀번호를 재설정하거나, 암호화된 백업을 복원할 수 있습니다. 둘 다 없으면 보관함을 열 수 없습니다. 기기 안의 어떤 정보도 키를 다시 파생해 낼 수 없기 때문입니다.
가능합니다. 암호화된 백업을 내보내고 마스터 비밀번호로 다른 기기에서 복원하면 됩니다. 보관함 파일은 이동 가능하며 특정 컴퓨터에 묶여 있지 않습니다.
아닙니다. 발음 기호를 무시하는 일치를 포함해 검색은 사용자의 기기에 있는 로컬 데이터베이스를 대상으로 실행됩니다.