 Kaldera
Site sorar, eklenti denetler
Content script, bulunduğunuz sayfada bir giriş formu bulur ve arka plan işçisine sorar. İşçi, sekme URL'sini önerebileceği kayıtlarla doğrular — aynı eTLD+1 ya da açıkça kaydedilmiş eşleşme.
Ürün / Tarayıcı eklentisi
KalderaShield eklentisi, Chromium ve Firefox için bir Manifest V3 yardımcısıdır. Kimlik bilgilerini yalnızca mevcut bir kayda bağlayabildiği sitelerde doldurur, masaüstü uygulamasıyla şifreli bir loopback köprüsü üzerinden konuşur ve hiçbir şey toplamaz.
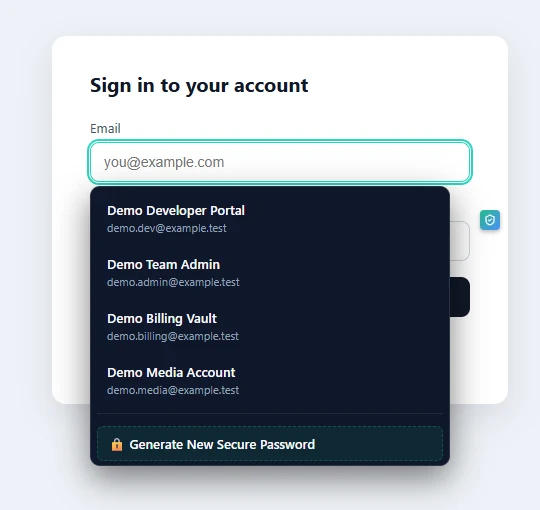
Eklenti, http/https sayfalara bir content script enjekte eder ve bulunduğunuz site için kimlik bilgilerini doldurmayı önerir. Alan adı eşleşmesi eTLD+1'e kadar doğrulanır — farklı kaydedilebilir alan adlarındaki benzer adlar başka bir sitenin kimlik bilgilerini almaz ve bir uyuşmazlık algılandığında kimlik avı uyarı mandalı uyarı vermeyi sürdürür.
Geniş sayfa yetkisi yoktur: manifest, nativeMessaging, activeTab ve storage ister; eklenti sayfalarının CSP'si script-src 'self'tir ve Firefox derlemesi data_collection_permissions: none bildirir. Pakette analitik SDK yoktur, telemetri yoktur.
Köprünün hiç çalışmadan önce masaüstü tarafındaki eşleştirme penceresinin kabul edilmesi gerekir; kimlik bilgileri köprüye birer beş dakikalık dilimler halinde kiralanır ve süre dolunca sıfırlanır; bir revoke eylemi kirayı siler ve eşleştirme jetonunu anında döndürür.
Content script, bulunduğunuz sayfada bir giriş formu bulur ve arka plan işçisine sorar. İşçi, sekme URL'sini önerebileceği kayıtlarla doğrular — aynı eTLD+1 ya da açıkça kaydedilmiş eşleşme.
İstek, native messaging köprüsüyle masaüstü uygulamasına gider; uygulama yalnızca o siteye bağlı kimlik bilgilerini döndürür — geniş sorgular boş parolalı temizlenmiş üst veri döndürür.
Doldurma, dönüş yolunda sekme URL doğrulamasıyla kapılanır. Eklenti, web sayfalarından doğrudan doldurma isteklerini asla kabul etmez: sayfalar eklentinin kanalına hiç ulaşamaz.
Eklenti kasa tutmaz: masaüstü uygulamasına bir penceredir, eşlenmiş masaüstü çalışmıyorken verebileceği hiçbir şey yoktur. Hiçbir sunucuya hiçbir şey eşitlemez, üzerinde etkin olmadığınız sayfaları okumaz ve OS yetkiniz olan kötü amaçlı yazılım eşleştirme jetonu dosyasına ulaşabilir — tehdit modelinde inkâr edilmeyen, belgelenen bir artık risk.
nativeMessaging, activeTab, storage. Geniş host erişimi yok, uzak kaynaklardan çalıştırılan betik yok, CSP 'self'e kilitli.
Native messaging, masaüstüyle yalnızca loopback TCP üzerinden konuşur; her çerçeve, HKDF ile türetilen oturum anahtarı altında XChaCha20-Poly1305 ile şifrelenir.
Firefox derlemesi Mozilla imzalı XPI (AMO) olarak gelir, Release ve Beta'da kalıcı kurulur; Chromium derlemesi açılmamış olarak ya da kuruluşunuzun politikasıyla yüklenir.
Tasarım gereği hayır. Kasa kopyası tutmaz; çalınan, eklentisi kurulu bir dizüstü yine de hiçbir şey taşımaz. Sunabileceği her şey, eşlenmiş masaüstü oturumundan canlı gelir.
eTLD+1'de alan adı doğrulaması, kimlik avı uyarı mandalı ve doldurma tekliflerinin doğrulanmış sekme URL'lerine bağlı olması. Farklı bir kaydedilebilir alan adı, ne kadar benziyorsa benzesin, farklı bir sitedir.
Hayır. Content script http/https sayfalarda etkindir ama yalnızca giriş formlarına ve popup ya da klavyeyle yapacağınız açık isteklere tepki verir. Tuş kaydı yoktur.