 Kaldera
الموقع يسأل، والإضافة تفحص
يجد سكربت المحتوى نموذج تسجيل دخول في الصفحة التي تتصفحها ويطلب من عامل الخلفية. يتحقق العامل من عنوان URL للتبويب مقابل السجلات المسموح له بعرضها — النطاق eTLD+1 نفسه أو مطابقة محفوظة صراحةً.
المنتج / إضافة المتصفح
إضافة KalderaShield رفيق Manifest V3 لـChromium وFirefox. تعبّئ بيانات الاعتماد فقط على المواقع التي تستطيع ربطها بسجل قائم، وتتحدث مع تطبيق سطح المكتب عبر جسر استرجاع محلي مشفّر، ولا تجمع شيئًا.
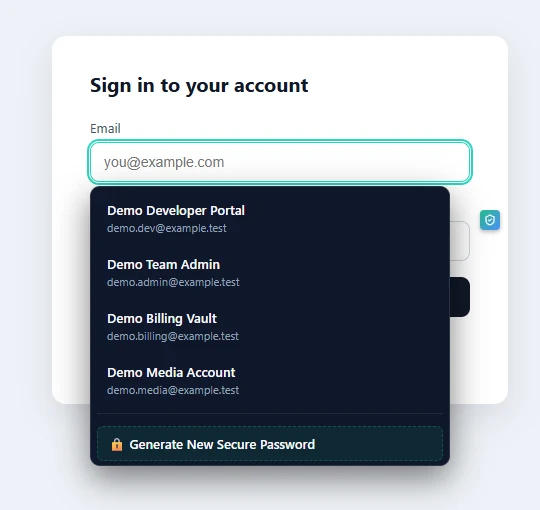
تضمّن الإضافة سكربت محتوى في صفحات الويب وتعرض تعبئة بيانات الاعتماد للموقع الذي تتصفحه. ومطابقة النطاق تُتحقَّق حتى eTLD+1 — فالنطاقات المقلّدة على نطاقات قابلة للتسجيل مختلفة لا تستلم بيانات اعتماد موقع آخر، وقفل تنبيه التصيّد يستمر في التحذير بعد كشف أي عدم تطابق.
ولا تملك الإضافة صلاحيات واسعة على الصفحات: يطلب البيان صلاحيات nativeMessaging وactiveTab وstorage، وسياسة CSP لصفحات الإضافة هي script-src 'self'، وبنية Firefox تعلن data_collection_permissions: none. ولا يوجد أي SDK تحليلات ولا قياس عن بُعد في الحزمة.
ويجب قبول مربع حوار التوصيل على جهة سطح المكتب قبل أن يعمل الجسر أصلًا، وتُؤجَّر بيانات الاعتماد للجسر خمس دقائق في كل مرة وتُصفَّر عند انتهاء الصلاحية، وإجراء الإبطال يمسح التأجير ويبدّل رمز التوصيل فورًا.
يجد سكربت المحتوى نموذج تسجيل دخول في الصفحة التي تتصفحها ويطلب من عامل الخلفية. يتحقق العامل من عنوان URL للتبويب مقابل السجلات المسموح له بعرضها — النطاق eTLD+1 نفسه أو مطابقة محفوظة صراحةً.
ينتقل الطلب عبر جسر المراسلة الأصلية إلى تطبيق سطح المكتب، الذي يعيد بيانات الاعتماد المرتبطة بذلك الموقع فقط — والاستعلامات الواسعة تعيد بيانات وصفية منقّحة بكلمات مرور فارغة.
تخضع التعبئة للتحقق من عنوان URL للتبويب في مسار العودة. ولا تقبل الإضافة أبدًا طلبات تعبئة من صفحات الويب مباشرةً: الصفحات لا تستطيع الوصول إلى قناة الإضافة أصلًا.
الإضافة لا تخزن أي خزنة: إنها نافذة على تطبيق سطح المكتب، وبدون تطبيق سطح المكتب المقترن العامل لا تملك شيئًا تقدّمه. ولا تزامن شيئًا إلى أي خادم، ولا تقرأ صفحات لم تفعّلها عليها، بينما يمكن لبرمجيات خبيثة ذات امتيازاتك في نظام التشغيل أن تصل إلى ملف رمز التوصيل — وهو خطر متبقٍ موثَّق في نموذج التهديد لا منكور.
nativeMessaging وactiveTab وstorage. لا وصول واسع إلى المضيفين، ولا شيفرة تُقيَّم من مصادر بعيدة، وCSP مثبَّت على 'self'.
تتحدث المراسلة الأصلية مع سطح المكتب عبر TCP على الاسترجاع المحلي فقط؛ وكل إطار مشفّر بـXChaCha20-Poly1305 تحت مفتاح جلسة مشتق بـHKDF.
تأتي بنية Firefox بوصفها حزمة XPI موقَّعة من Mozilla (عبر AMO)، فتُثبَّت بشكل دائم على قناتي Release وBeta؛ أما بنية Chromium فتُحمَّل دون تجميع أو عبر سياسة مؤسستك.
لا، وهذا بحكم التصميم. فهي لا تحمل نسخة من الخزنة، فالحاسوب المحمول المسروق ومعه الإضافة المثبّتة لا يحمل شيئًا. كل ما يمكنها عرضه يأتي حيًا من جلسة سطح المكتب المقترنة، مقفولة كانت أم مفتوحة.
التحقق من النطاق عند eTLD+1، وقفل تنبيه التصيّد، وكون عروض التعبئة مرتبطة بعناوين URL للتبويب المتحقَّق منها. فالنطاق القابل للتسجيل المختلف موقع مختلف، مهما بدا شبيهًا.
لا. سكربت المحتوى نشط في صفحات الويب، لكنه لا يستجيب إلا لنماذج تسجيل الدخول ولطلباتك الصريحة عبر النافذة المنبثقة أو لوحة المفاتيح. ولا يوجد أي تسجيل لضغطات المفاتيح.